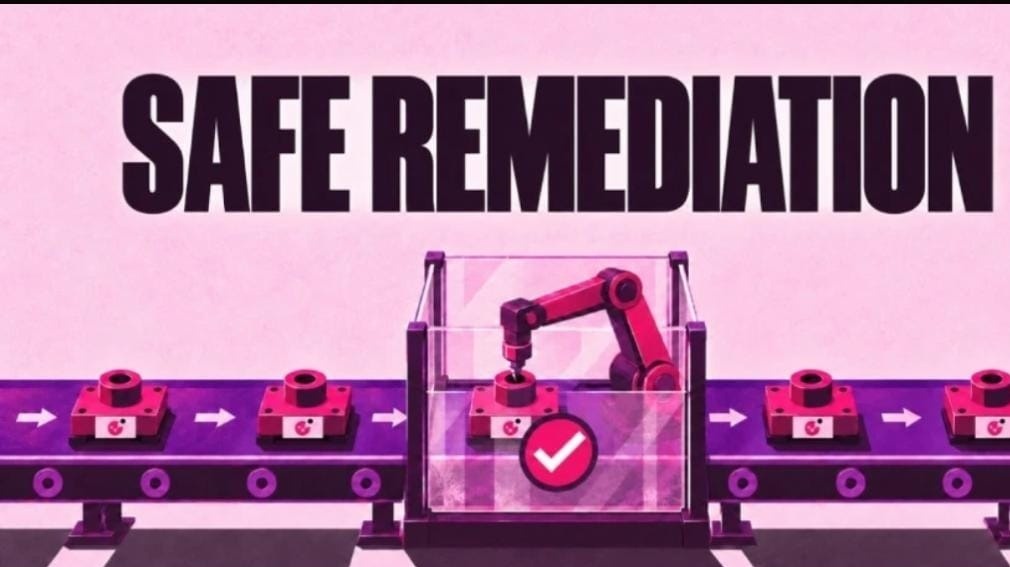
تتكرر في فرق الأمن السيبراني حكاية واحدة، فالتنبيه حرج والحل معروف، لكن التذكرة تبقى أياماً في طابور الانتظار. فمسؤولو الأمن يدركون حجم الخطر، بينما يحتاج من يضمنون توفر التطبيقات واستمراريتها إلى دليل ملموس على أن التغيير المقترح لن يعطّل شيئاً. ومن هنا ظهر نهج الإصلاح الآمن الذي يقوم على أربع مراحل هي المراقبة والإثبات والتنفيذ والتأكيد، ويطرح نفسه جسراً بين الفريقين، وهو ما تروّج له شركة تشيك بوينت في ورقة بيضاء حديثة.
لماذا تتعطل الإصلاحات الأمنية رغم وضوح الخطر؟
تستند مخاوف فرق التشغيل إلى اعتبارات عملية، فقد تمنع حماية في نظام منع التسلل حركة مرور مشروعة، وقد يقطع تغيير في الإعدادات خدمة قائمة، وقد تؤثر سياسة على جهاز نهائي في تطبيق يعتمد عليه العمل. وفي غياب الأدلة تبقى التوصية معلقة. ويسعى الإصلاح الآمن إلى معالجة هذا التردد بالبراهين، فهو يختبر الإجراء المقترح داخل بيئة المؤسسة نفسها، ثم يطبق التغيير المعتمد، ثم يتحقق من النتيجة، بحيث يتخذ فريقا الأمن والتشغيل القرار معاً استناداً إلى الحقائق.
وتتفاقم المشكلة لأن كثيراً من المؤسسات تمتلك أصلاً حماية لا تفرضها. فتبقى التواقيع معطلة أو في وضع الاكتشاف فقط بينما تزن الفرق احتمالات الإنذارات الكاذبة وسعة الفحص واستمرارية الأعمال. وفي الأثناء تتغير التطبيقات وأنماط الحركة وتتراكم الاستثناءات، وتبتعد السياسات تدريجياً عن واقع البيئة الحالي. وبحسب الورقة البيضاء، كانت نسبة تفعيل الحماية في 47 في المئة من المؤسسات التي شملها القياس أقل من 50 في المئة، أي أن جزءاً كبيراً من القدرات المطلوبة موجود فعلاً في بيئاتها. غير أن تشغيل كل شيء دفعة واحدة ليس الحل، لأن كل تفعيل ينطوي على مخاطرة، وعلى الفرق أن تعرف أي التغييرات أهم لكل ثغرة وكيف سيتصرف كل منها في بيئة الإنتاج اليوم.
مراحل الإصلاح الآمن من المراقبة إلى الإثبات
يمر الإصلاح الآمن بأربع مراحل، ويرافق الدليل الإجراء المقترح في كل منها مع مراجعة واعتماد حيث يلزم. تبدأ المراقبة من بيانات تنتجها أنظمة الأمن وتقنية المعلومات بالفعل، مثل نتائج فحص الثغرات وحركة مرور نظام منع التسلل ومعدلات استخدام الأجهزة وسياسات الأجهزة النهائية وحالات الإعدادات، فهذه كلها ترسم صورة ما يحيط بالتغيير المقترح.
وتأتي بعدها مرحلة الإثبات التي تتنوع طريقتها بحسب التقنية. ففي حالة نظام منع التسلل يمكن فحص حركة المرور الفعلية في وضع الاكتشاف، ما يمنح الفرق أدلة عن الإنذارات الكاذبة والأداء قبل الانتقال إلى وضع المنع. وفي تحصين أنظمة التشغيل يمكن الاعتماد على مجموعة اختبار محددة مع إعادة فحص كل جهاز بعد التنفيذ، وأما إعدادات الأجهزة النهائية فتُقيَّم قياساً إلى خط الأساس للتحصين الذي تحدده الجهة المصنعة. وبذلك يصبح القرار محدداً ببيئة المؤسسة، فيشرح فريق الأمن الحماية التي يتوقعها، ويقدّر أصحاب البنية التحتية والتطبيقات أثرها على الأنظمة التي يديرونها.
الحماية المؤقتة بالضوابط القائمة إلى حين التصحيح الدائم
يظل ترقيع الثغرات ضرورياً لمعالجة أصل الخلل، لكن الاختبار والتنسيق وجداول النشر قد تطيل المدة قبل وصول التصحيح إلى بيئة الإنتاج، فتنشأ فترة قد تتطلب حماية إضافية. وفي هذه الفترة يمكن لتوقيع قائم في نظام منع التسلل أو ترقيع افتراضي أن يساعد في سد مسار الاستغلال المعني. ويكشف الربط بين بيانات الثغرات وتغطية الضوابط ما إذا كانت هناك حماية مناسبة، وما إذا كانت معطلة أو في وضع الاكتشاف أو مفروضة بالفعل.
ويفيد هذا السياق الفرق في اختيار الاستجابة. فالحماية المنتظرة للتفعيل قد تكون مرشحة للتحقق ثم التشغيل، أما الثغرة التي لا يغطيها ضابط تعويضي فقد تحتاج إلى ترقيع عاجل أو إجراء آخر. ويشدد النهج على أن يميّز سجل المعالجة بين الحماية المؤقتة والإصلاح الدائم، فالضابط التعويضي يخفف التعرض الفوري بينما تبقى الثغرة الأساسية مفتوحة وتتطلب متابعة.
الاعتماد والتنفيذ والتأكيد وقياس نتائج الحماية
بعد تقييم الإجراء يمكن للمؤسسات اشتراط اعتماد نطاقه أو السماح بالتنفيذ الآلي عبر مسارات عمل مضبوطة. ويجري التغيير المعتمد عبر النظام المسؤول عن الضابط المتأثر، فتغييرات نظام منع التسلل تمر عبر خادم إدارة الأمن، وتحصين أنظمة التشغيل عبر بنية إدارة التحديثات الموجودة، وتغييرات الأجهزة النهائية المدعومة عبر واجهة برمجية للجهة المصنعة. وهذا يتيح للفرق العمل ضمن التقنيات المنشورة لديها أصلاً.
وتكتمل العملية بالتأكيد، إذ يثبت تثبيت السياسة وصول حماية نظام منع التسلل إلى مرحلة الفرض، وتتحقق فحوص الأجهزة من تغيير التحصين، وتُظهر سجلات التنفيذ الإجراءات الفاشلة أو المعلقة مع اسم المستخدم والتوقيت والثغرة المرتبطة. ولا يكتمل النجاح إلا بدليل على أن الحماية المقصودة فعالة بعد التنفيذ، وقد تُظهر الأحداث الأمنية اللاحقة ما إذا كان الضابط المفعّل حديثاً قد منع نشاطاً مرتبطاً بالثغرة.
وبحسب الورقة البيضاء، سجلت إجراءات المعالجة في المؤسسات المقيسة نسبة نجاح بلغت 99.5 في المئة. وخلال شهر واحد منعت الحمايات المطبقة عبر المعالجة 703.56 مليون هجوم، بينها 21 مليوناً خلال 24 ساعة من التنفيذ. وتصف هذه النتائج البيئات التي جرى تحليلها فقط، وتقدم دليلاً على الحماية بعد الفرض. ويطرح محتوى الورقة، وهو مادة مدفوعة من الشركة، إدارة التعرض من تشيك بوينت إطاراً يربط ترتيب أولويات التعرض بالتحقق البيئي والتنفيذ المضبوط والتأكيد عبر تقنيات الأمن الحالية، بما يتيح خفض التعرض مع تقييم الأثر التشغيلي لكل استجابة.