كشفت أبحاث أمنية حديثة عن تفاصيل مجموعة تهديد إلكتروني لم تكن موثقة سابقًا تُعرف باسم “برونز ساندكاسل” (Bronze Sandcastle)، وهي جهة مرتبطة بالصين نُسبت إليها سلسلة من عمليات التجسس السيبراني التي استهدفت مؤسسات ومنظمات في آسيا وأفريقيا منذ منتصف عام 2025. ويقول الباحثون إن السمة التقنية الأكثر تميزًا لهذه المجموعة تتمثل في استخدامها المكثف لتقنية تحميل مكتبات DLL الخبيثة عبر تطبيق Sandboxie الشرعي، في أسلوب يهدف إلى تجاوز أنظمة الحماية التقليدية وإخفاء الأنشطة الضارة داخل برامج موثوقة.
وبحسب باحثي شركة Sophos، فقد سُجلت هجمات منسوبة إلى المجموعة بين أغسطس 2025 وأغسطس 2026 ضد أهداف في الفلبين وتايوان وأفغانستان وناميبيا، مع مؤشرات ترجح وجود ضحايا إضافيين في كوريا الجنوبية. كما تشير البيانات الفنية إلى أن المهاجمين ينشطون بصورة أساسية ضمن النطاق الزمني UTC+8، وهو ما يتوافق مع مناطق جغرافية في شرق آسيا.
كيف تستغل المجموعة تقنية تحميل DLL الجانبي؟
تعتمد تقنية DLL Sideloading على استغلال آلية عمل نظام التشغيل ويندوز عند تحميل ملفات المكتبات الديناميكية المعروفة باسم DLL، وهي ملفات أساسية تحتاجها البرامج لأداء وظائفها المختلفة. وعندما يُشغّل التطبيق، يبحث النظام عن هذه الملفات في مجموعة من المسارات المحددة مسبقًا.
ويستغل المهاجمون هذه الآلية عبر وضع ملف DLL خبيث يحمل الاسم نفسه لملف شرعي داخل مسار يتم فحصه قبل الوصول إلى النسخة الأصلية. ونتيجة لذلك، يقوم البرنامج الموثوق بتحميل الملف المزيف وتنفيذه دون أن يدرك المستخدم أو حتى بعض حلول الحماية ما يحدث في الخلفية.
وتُعد هذه الطريقة من أكثر أساليب التخفي فاعلية، إذ يتم تنفيذ الشيفرة الضارة من خلال تطبيق يحمل توقيعًا رقميًا موثوقًا، مما يقلل احتمالات اكتشاف النشاط الخبيث بواسطة برامج مكافحة الفيروسات وأنظمة كشف التهديدات.
ويحذر خبراء الأمن السيبراني من أن الخطورة لا تقتصر على التسلل فقط، بل تمتد إلى منح المهاجمين الامتيازات نفسها التي يمتلكها التطبيق الشرعي. فإذا كان البرنامج يعمل بصلاحيات مرتفعة، فإن الشيفرة الخبيثة سترث هذه الصلاحيات تلقائيًا، الأمر الذي يفتح المجال أمام تنفيذ عمليات أكثر حساسية داخل بيئة الضحية.
Sandboxie يتصدر قائمة الأدوات المستغلة
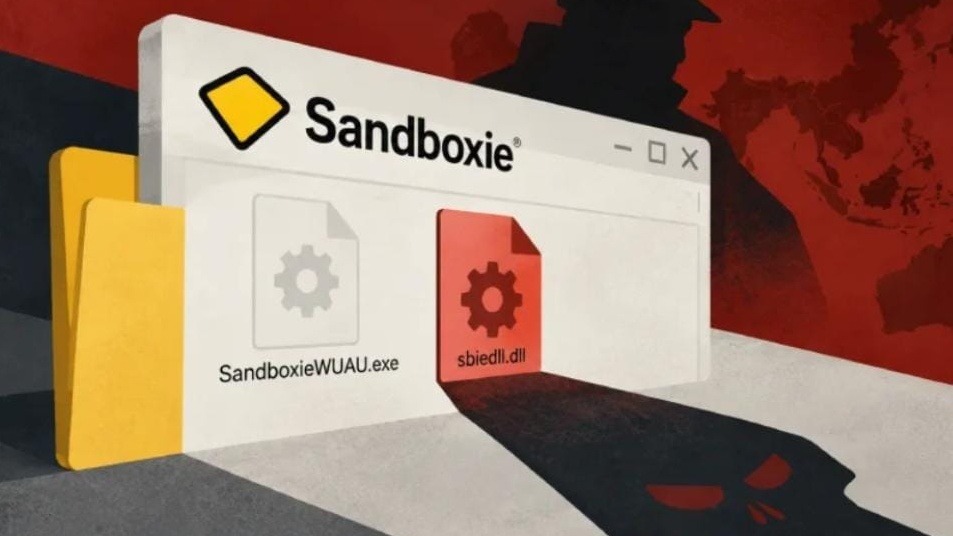
أوضحت Sophos أنها رصدت نسخًا شرعية من تطبيق Sandboxie داخل البيئات المخترقة، إلى جانب ملف خبيث يحمل اسم “sbiedll.dll”. وعند تشغيل الملف التنفيذي الشرعي “SandboxieWUAU.exe”، يتم تحميل المكتبة المزيفة ومن ثم تشغيل تعليمات المهاجمين داخل النظام.
ولا يقتصر نشاط برونز ساندكاسل على Sandboxie فقط، إذ رصد الباحثون سبعة تركيبات إضافية لتقنية DLL Sideloading شملت تطبيقات معروفة وأدوات واسعة الاستخدام، من بينها:
- Java عبر الملف javaw.exe
- برنامج Krita للرسم الرقمي
- أداة NVDA للمستخدمين ذوي الإعاقة البصرية
- مكون Java Chromium Embedded Framework
- أداة Vmmap التابعة لمجموعة Sysinternals
- تطبيق المراسلة LINE
- أداة BGInfo الشهيرة من Sysinternals
ويشير هذا التنوع إلى أن المجموعة تمتلك خبرة عميقة في دراسة التطبيقات المنتشرة عالميًا واختيار البرامج الأنسب لإخفاء أنشطتها داخل بيئات الضحايا.
كما لاحظ الباحثون اعتماد المهاجمين على إعادة تسمية بعض الملفات التنفيذية الشرعية لتبدو طبيعية داخل الأنظمة المستهدفة، في خطوة تهدف إلى تقليل فرص اكتشافها أثناء الفحص اليدوي أو الآلي.
أبواب خلفية متطورة تجمع البيانات وتراقب الضحايا
بعد نجاح عملية التحميل الجانبي، يعمل ملف DLL الخبيث على استدعاء حمولة مشفرة مخزنة داخل ملف يحمل اسم “config.ini”. وعلى الرغم من أن الاسم يوحي بأنه ملف إعدادات عادي، فإنه في الحقيقة يحتوي على مكونات الباب الخلفي الرئيسية المستخدمة في التجسس.
وتتولى هذه البرمجية جمع معلومات موسعة عن النظام المصاب، تشمل استكشاف الشبكات المحلية وحصر حسابات المستخدمين والحصول على بيانات الأجهزة والتطبيقات النشطة، بالإضافة إلى تسجيل ضغطات لوحة المفاتيح والتقاط صور للشاشة بصورة دورية.
وكشفت التحليلات عن وجود نسختين على الأقل من هذا الباب الخلفي تحملان أرقام الإصدار 1.1.5 و1.1.7، ما يدل على استمرار تطوير المنصة الهجومية وتحديث قدراتها التشغيلية.
ويؤكد الباحثون أن الاعتماد على ملفات إعدادات مشفرة يمنح المشغلين مرونة كبيرة في تغيير سلوك البرمجية دون الحاجة إلى استبدال ملفات DLL نفسها، وهو ما يصعّب مهمة التحليل والكشف الأمني.
GitHub ومنصات سحابية في خدمة البنية الهجومية
أظهرت التحقيقات أن البرمجيات الخبيثة تواصلت مع مجموعة من الخدمات الخارجية مثل file.io وgofile.io وably.net وably.io، ويُعتقد أن هذه القنوات استُخدمت لتلقي أوامر إضافية أو تبادل بيانات مع البنية التحتية للمهاجمين.
كما كشفت النسخة 1.1.5 من الباب الخلفي عن اتصالها بنطاقات خُصصت للتحكم والسيطرة، بينما أظهرت النسخة الأحدث 1.1.7 توجهًا مختلفًا تمثل في استخدام مستودعات GitHub عبر واجهات API لتنزيل ملفات إعدادات مشفرة جديدة. ويعكس ذلك تطورًا ملحوظًا في أساليب إخفاء الاتصالات والاعتماد على منصات شرعية يصعب حظرها بالكامل داخل المؤسسات.
وتعيد هذه الحملة إلى الأذهان أنشطة مجموعات صينية أخرى سبق أن استخدمت تقنية DLL Sideloading، ومنها مجموعة APT41 التي استغلت في يوليو 2024 أحد الملفات الموقعة من Sandboxie لتحميل نسخة خبيثة من “sbiedll.dll” ونشر باب خلفي عرف باسم MoonWalk.
ويرى خبراء Sophos أن الاعتماد المتزايد على الحمولات المشفرة التي تُفك أثناء التشغيل يجعل أساليب الكشف التقليدية المعتمدة على تحليل الملفات أقل فاعلية. ولهذا ينصحون المؤسسات بالتركيز على المؤشرات السلوكية، مثل قيام ملفات DLL بقراءة ملفات محلية يتبعها مباشرة تنفيذ تعليمات داخل الذاكرة، وهو نمط قد يكشف عمليات فك التشفير وتهيئة البرمجيات الخبيثة قبل انطلاقها في تنفيذ مهام التجسس.