أعلنت شركة سيتريكس Citrix عن إصدار تحديثات أمنية عاجلة لمعالجة ثغرة خطيرة تؤثر على منتجات NetScaler ADC وNetScaler Gateway، وهي ثغرة قد تسمح للمهاجمين بتنفيذ تعليمات برمجية عن بُعد أو التسبب في تعطيل الخدمة في ظروف محددة، ما يضع المؤسسات التي تعتمد على بيئات المصادقة الموحدة SAML أمام مخاطر أمنية مرتفعة إذا لم تُبادر إلى تثبيت التحديثات اللازمة.
وتحمل الثغرة المعرف CVE-2026-107406، وحصلت على درجة خطورة مرتفعة بلغت 9.5 من 10 وفق نظام تقييم CVSS، ما يجعلها واحدة من أخطر الثغرات التي تم الكشف عنها مؤخراً في منتجات NetScaler المستخدمة على نطاق واسع داخل المؤسسات الحكومية والمالية وشركات الاتصالات ومزودي الخدمات السحابية.
وبحسب الشركة، فإن الثغرة ناتجة عن خلل من نوع تجاوز الذاكرة Memory Overflow، وهو نوع من الثغرات يمكن أن يؤدي في بعض الحالات إلى تنفيذ تعليمات برمجية خبيثة عن بعد أو التسبب في انهيار الخدمة وحرمان المستخدمين من الوصول إلى الأنظمة المتأثرة.
ورغم خطورة المشكلة، أكدت سيتريكس أنها لم ترصد حتى الآن أي دليل على استغلال الثغرة فعلياً في هجمات حقيقية، إلا أن ذلك لا يقلل من أهمية التحديث السريع نظراً لجاذبية هذه المنتجات بالنسبة للمهاجمين والجماعات المتخصصة في استهداف البنية التحتية للمؤسسات.
متى تصبح الثغرة قابلة للاستغلال؟
أوضحت سيتريكس أن نجاح استغلال الثغرة يعتمد على طريقة إعداد أنظمة NetScaler داخل المؤسسة، حيث تكون الأنظمة معرضة للخطر عندما يتم تكوينها للعمل ضمن بيئات المصادقة الموحدة SAML سواء كمزود هوية Identity Provider أو كمزود خدمة Service Provider.
وتُعد تقنية Security Assertion Markup Language المعروفة اختصاراً بـ SAML من أكثر تقنيات تسجيل الدخول الموحد انتشاراً داخل المؤسسات الكبرى، إذ تتيح للمستخدمين الوصول إلى عدة خدمات وتطبيقات باستخدام عملية مصادقة واحدة دون الحاجة إلى تسجيل الدخول بشكل منفصل لكل خدمة.
وهذا يعني أن المؤسسات التي تستخدم NetScaler في إدارة عمليات المصادقة والتوثيق بين الأنظمة السحابية والتطبيقات الداخلية قد تكون الأكثر تأثراً بهذه الثغرة.
ولمعرفة ما إذا كانت البيئة التقنية معرضة للخطر، أشارت الشركة إلى ضرورة التحقق من إعدادات النظام والبحث عن عناصر تكوين مرتبطة بخدمات SAML سواء في وضع Service Provider أو Identity Provider.
الإصدارات المتأثرة بثغرة CVE-2026-107406
يشمل الخلل عدداً من إصدارات NetScaler ADC وNetScaler Gateway، خاصة تلك التي تعمل ضمن بيئات SAML.
وتتأثر بعض الإصدارات عند تشغيلها كمزود هوية فقط، بينما تتأثر إصدارات أخرى سواء كانت تعمل كمزود خدمة أو مزود هوية.
ويُبرز هذا الأمر أهمية مراجعة إعدادات التشغيل بدقة وعدم الاكتفاء بمعرفة رقم الإصدار فقط، لأن مستوى المخاطر يرتبط أيضاً بطريقة استخدام المنتج داخل المؤسسة.
كما حذرت سيتريكس من أن عمليات نشر Secure Private Access Hybrid التي تعتمد على NetScaler تتأثر كذلك بهذه الثغرة، الأمر الذي يوسع نطاق المؤسسات المحتمل تعرضها للخطر.
ويأتي هذا التحذير في وقت تتزايد فيه الهجمات التي تستهدف أنظمة إدارة الهوية والوصول، نظراً لأنها تشكل نقطة مركزية تتيح للمهاجمين الوصول إلى عدد كبير من الخدمات والتطبيقات عند اختراقها.
التحديثات الأمنية المتاحة
أصدرت سيتريكس مجموعة من الإصدارات الجديدة لمعالجة الثغرة وإغلاق مسار الاستغلال المحتمل.
وتشمل الإصدارات الآمنة:
- NetScaler ADC وNetScaler Gateway إصدار 14.1-73.46 أو أحدث.
- NetScaler ADC وNetScaler Gateway إصدار 13.1-64.29 أو أحدث.
- NetScaler ADC 14.1-FIPS إصدار 14.1-73.46 FIPS أو أحدث.
- NetScaler ADC 13.1-FIPS و13.1-NDcPP إصدار 13.1-37.283 أو أحدث.
وتوصي الشركة جميع العملاء بالانتقال إلى هذه الإصدارات فوراً دون تأخير، خصوصاً بالنسبة للأنظمة المتصلة بالإنترنت أو المستخدمة في عمليات المصادقة المركزية داخل المؤسسات.
لماذا تشكل ثغرات NetScaler خطراً كبيراً؟
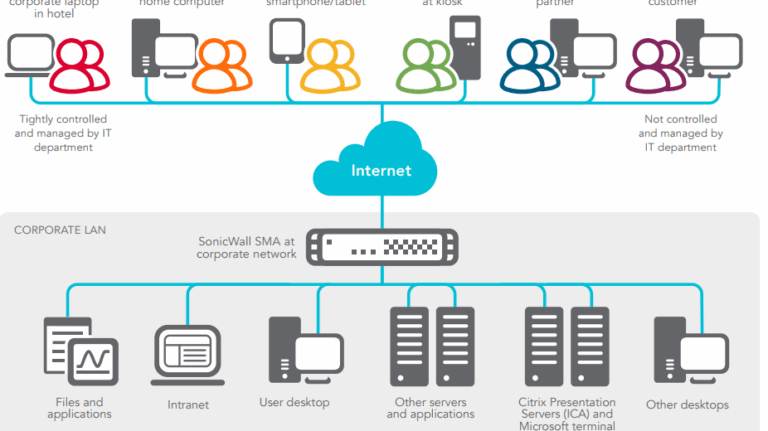
تحظى منتجات NetScaler بأهمية استراتيجية داخل البنية التحتية للمؤسسات، إذ تُستخدم في إدارة حركة المرور وتوزيع الأحمال وتأمين الوصول إلى التطبيقات والموارد الداخلية.
ولهذا السبب أصبحت هذه المنتجات هدفاً متكرراً للمهاجمين خلال السنوات الأخيرة، حيث يمكن أن يمنح اختراقها منفذاً مباشراً إلى الشبكات الداخلية أو بيانات الاعتماد الخاصة بالمستخدمين.
كما أن أنظمة إدارة الهوية والمصادقة تعد من أكثر الأصول التقنية حساسية، لأن السيطرة عليها قد تسمح للمهاجمين بالتحرك داخل بيئة المؤسسة مستخدمين صلاحيات شرعية، ما يجعل اكتشاف الاختراق أكثر صعوبة.
ويحذر خبراء الأمن السيبراني من أن الثغرات ذات التقييمات المرتفعة مثل CVE-2026-107406 غالباً ما تجذب اهتمام مجموعات التهديد المتقدمة فور الإعلان عنها، إذ تبدأ محاولات تطوير أكواد استغلال خلال فترة قصيرة من نشر التفاصيل التقنية والتحديثات الأمنية.
لذلك يُنصح مسؤولو الأنظمة بعدم الانتظار حتى ظهور مؤشرات استغلال فعلية، بل المبادرة إلى تثبيت التحديثات الأمنية ومراجعة إعدادات SAML وفحص سجلات الأنظمة بحثاً عن أي سلوك غير معتاد، خاصة في البيئات التي تعتمد على NetScaler كعنصر أساسي في إدارة الهوية والوصول.