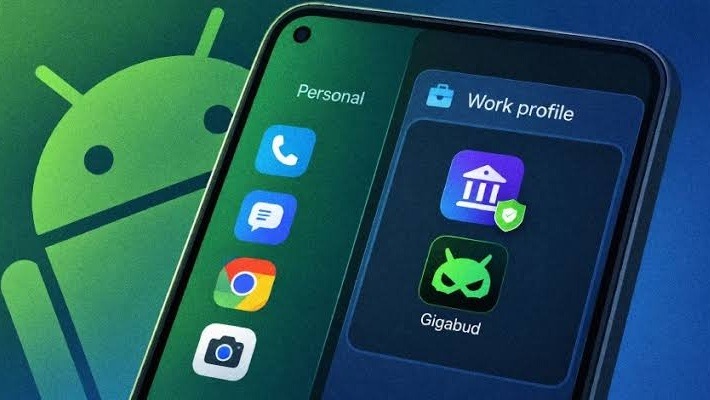
كشفت شركة الأمن السيبراني Group-IB عن تطور جديد في قدرات تروجان Gigabud البنكي، حيث أصبح يثبت تطبيقاً ثانياً على الأجهزة المصابة لإنشاء ملف عمل (Work Profile) داخل نظام أندرويد، ثم يضع نسخة مزيفة من التطبيق البنكي داخل هذا الملف. هذه التقنية تتيح للتروجان إخفاء نفسه عن فحوصات التطبيقات البنكية التي تبحث عن البرمجيات الخبيثة في المساحة الشخصية للهاتف.
كيف يعمل ملف العمل في أندرويد؟
ملف العمل هو مساحة منفصلة مخصصة عادة لتطبيقات الشركات، ويُفصل محتواه عن المساحة الشخصية للمستخدم. Gigabud يستغل هذه الميزة عبر تطبيق ثانٍ يُسمى Vwork، الذي يشبه في بنيته أداة مفتوحة المصدر تُعرف باسم Shelter، لكنه يزيل القيود التي تمنع التطبيقات الأخرى من التحكم في وظائف الملف. بهذه الطريقة، يمكنه إنشاء ملف عمل، استنساخ التطبيقات بداخله، وتشغيل نسخ مزيفة من التطبيقات البنكية دون أن ترصدها الفحوصات الأمنية.
سلسلة العدوى والقدرات الخبيثة
- يبدأ الهجوم بتثبيت تطبيق Gigabud الذي يطلب صلاحيات Accessibility، إذ تمنحه هذه الصلاحيات سيطرة كاملة على الجهاز.
- يرسل قائمة بجميع التطبيقات المثبتة إلى المهاجم لتحديد الأهداف البنكية.
- عند فتح التطبيق البنكي الحقيقي، يظهر شاشة تسجيل دخول مزيفة تلتقط بيانات المستخدم.
- يستخدم التروجان طبقة إضافية غير مرئية لالتقاط رمز قفل الشاشة.
- بعد دقائق، يُثبت تطبيق Vwork الذي ينشئ ملف العمل ويضع داخله نسخة مزيفة من التطبيق البنكي المستهدف.
انتشار عالمي وخسائر مؤكدة
أكدت Group-IB سلسلة إصابات في إندونيسيا، حيث رُصدت بين فبراير ويوليو 2026 نحو 1,469 جهازاً مخترقاً و 1,281 عملية دخول مشبوهة، مع خسائر مالية تُقدر بحوالي 960 ألف دولار. عينات من Gigabud وVwork وُجهت أيضاً إلى دول مثل البرازيل، كولومبيا، مصر، المغرب، المكسيك، الفلبين، تايلاند، تركيا، ولاوس، لكن لم يتم تأكيد إصابات فعلية إلا في إندونيسيا.
مؤشرات الإصابة وطرق الحماية
- ظهور ملف عمل على هاتف شخصي لم يُنشئه المستخدم.
- وجود نفس التطبيق البنكي مثبتاً في المساحتين الشخصية والعملية.
- تفعيل صلاحيات Accessibility لتطبيق لا يحتاجها.
- شاشة سوداء تغطي الجهاز أثناء تنفيذ معاملات غير مرئية.
نصائح للمستخدمين:
- تثبيت التطبيقات فقط من المتاجر الرسمية.
- رفض منح صلاحيات Accessibility لأي تطبيق غير مخصص لذوي الاحتياجات الخاصة.
- استخدام وسائل تحقق ثنائية لا تعتمد على الرسائل النصية.
نصائح للبنوك:
- مراقبة ظهور ملفات عمل غير مبررة على أجهزة العملاء.
- رصد التطبيقات البنكية المكررة داخل أكثر من ملف.
- تعزيز آليات كشف السلوكيات المشبوهة بدلاً من الاعتماد فقط على فحص الملفات.