تشهد أجهزة Citrix NetScaler ADC وNetScaler Gateway موجة هجمات سيبرانية نشطة عقب استغلال ثغرتين أمنيتين خطيرتين، إحداهما تتيح للمهاجمين الحصول على صلاحيات كاملة على الأنظمة المستهدفة. وكشفت فرق الأمن التابعة لشركتي Mandiant وGoogle Threat Intelligence Group عن حملة اختراقات طالت عشرات المؤسسات في أمريكا الشمالية وأوروبا، مستهدفة قطاعات حكومية ومالية وتقنية وتعليمية وقانونية ومهنية.
وتؤكد هذه التطورات مجددًا أن أجهزة الحافة الشبكية Edge Devices، مثل بوابات الوصول البعيد وموزعات التطبيقات والجدران النارية، أصبحت من أكثر الأهداف جاذبية للمهاجمين نظرًا لارتباطها المباشر بالإنترنت واحتوائها على بيانات اعتماد حساسة تسهل الانتقال إلى عمق الشبكات المؤسسية.
ثغرة CVE-2026-88772 تفتح الباب أمام السيطرة الكاملة
تركز الهجمات الحالية على الثغرة CVE-2026-88772 التي حصلت على درجة خطورة 9.5 من 10 وفق نظام CVSS، ما يجعلها من أخطر الثغرات المكتشفة خلال العام الجاري.
ووفقًا لتحليلات Google، تسمح الثغرة بتجاوز المصادقة الأمنية وتعطيل مكون NetScaler Packet Processing Engine المعروف اختصارًا باسم NSPPE، ما يمنح المهاجمين إمكانية الوصول الأولي إلى النظام بصلاحيات الجذر Root Privileges.
وتعود جذور المشكلة إلى خلل في معالجة بروتوكول DTLS داخل محرك معالجة الحزم. وخلال مرحلة المصافحة التشفيرية التي تسبق توثيق المستخدم، يتعامل المحرك مع سجلات DTLS الواردة. ويمكن للمهاجم إرسال حزم بيانات جرى التلاعب بها بعناية أو تقسيمها بطريقة خاصة تؤدي إلى فساد حدود الذاكرة Heap Memory Corruption داخل النظام.
ويؤدي هذا الخلل إلى تحويل مسار تنفيذ التعليمات البرمجية، بما يسمح بتشغيل تعليمات خبيثة Shellcode بصلاحيات كاملة على نظام التشغيل FreeBSD الذي تعتمد عليه أجهزة NetScaler.
وتحذر الجهات الأمنية من أن نجاح الاستغلال لا يتطلب في بعض السيناريوهات أي بيانات اعتماد أو تفاعل من المستخدم، ما يجعل الثغرة هدفًا مثاليًا للهجمات واسعة النطاق.
WHIPSHOT.. باب خلفي متخفٍ داخل الملفات الشرعية
بعد نجاح عملية الاختراق، ينتقل المهاجمون إلى مرحلة تثبيت أدوات ما بعد الاستغلال. وأبرز هذه الأدوات برمجية ويب خبيثة جديدة لم تكن معروفة سابقًا وتحمل اسم WHIPSHOT.
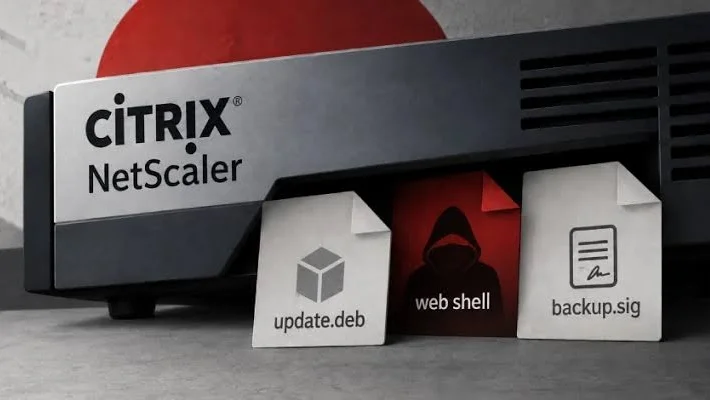
وتعتمد هذه الأداة على تعديل ملفات إعدادات خادم الويب httpd.conf بحيث يتم التعامل مع ملفات تحمل امتداد .deb على أنها برامج PHP قابلة للتنفيذ. ويسمح ذلك للمهاجمين بإخفاء الأبواب الخلفية داخل ملفات تبدو للوهلة الأولى وكأنها حزم برامج نظامية.
كما رصد الباحثون سيناريو آخر أكثر تخفيًا يتم فيه تسجيل ملفات تحمل امتداد .sig باعتبارها ملفات PHP تنفيذية، مع تمويه تشغيلها على أنها طلبات صور عادية.
فعلى سبيل المثال، عندما يطلب المستخدم ملفًا يحمل امتداد “.ico” ضمن مجلدات الوسائط الخاصة بالنظام، يتم توجيه الطلب سرًا إلى ملف “.sig” يحتوي في الحقيقة على كود PHP خبيث. ويجعل هذا الأسلوب اكتشاف النشاط المشبوه أكثر صعوبة بالنسبة للمراقبين ومسؤولي الأمن.
وتتميز WHIPSHOT بقدرتها على استخراج أوامر مشفرة باستخدام Base64 من داخل رؤوس HTTP القياسية، ثم تنفيذها على الجهاز المخترق وإرسال نتائج التنفيذ إلى المهاجم، وهو ما يسمح بإدارة الخادم عن بعد بطريقة يصعب رصدها بواسطة أنظمة الحماية التقليدية.
SLAPSHOT يفتح الطريق نحو الشبكات الداخلية وسرقة الاعتمادات
لم تقتصر الحملة على نشر أبواب خلفية فحسب، بل تضمنت أيضًا أداة جديدة تحمل اسم SLAPSHOT، وهي عبارة عن نفق اتصال TCP مكتوب بلغة Python.
وتعمل الأداة كجسر سري بين المهاجم والشبكات الداخلية للمؤسسة، حيث تستقبل أوامرها من WHIPSHOT ثم تعيد توجيه حركة المرور إلى الأنظمة الداخلية غير المكشوفة للعالم الخارجي.
وتسمح هذه الإمكانية للمهاجمين بتنفيذ عمليات استطلاع دقيقة للشبكات الداخلية، واكتشاف الأنظمة والخدمات الحساسة، والتحرك جانبيًا بين الأجهزة، إضافة إلى جمع بيانات الاعتماد وسرقة كلمات المرور.
وكشفت Google أن أحد المهاجمين استخدم هذا النفق بالفعل لإجراء استطلاع يدوي داخل شبكة ضحية وسرقة بيانات اعتماد المستخدمين.
ولزيادة مستويات التخفي، صممت SLAPSHOT بحيث تقوم بحذف ملفاتها المؤقتة وإنهاء عملها تلقائيًا إذا لم تتلقَّ أوامر جديدة خلال عشر دقائق، ما يقلل من الآثار الجنائية الرقمية التي يمكن أن يستفيد منها المحققون لاحقًا.
تصاعد الهجمات وتحذيرات من استغلال جماعي واسع النطاق
تشير بيانات شركة GreyNoise إلى أن النشاط الخبيث المرتبط بالثغرة الثانية CVE-2026-88771 بدأ بالتزايد بصورة ملحوظة اعتبارًا من 28 سبتمبر 2026، قبل أن يتحول سريعًا إلى موجة استغلال جماعية واسعة.
وأكدت الشركة أن ما بدأ بعمليات استطلاع ومسح للأنظمة تحول إلى حملات اختراق شاملة تقودها مجموعات متعددة تستخدم أدوات وأساليب مختلفة، في مؤشر على انتشار معلومات الاستغلال بين جهات التهديد المختلفة.
وأضافت أن الغرض الأساسي من العديد من هذه العمليات يتمثل في نشر البرمجيات الخبيثة وتجنيد الأجهزة المصابة داخل شبكات الروبوتات Botnets أو بيع إمكانية الوصول إلى الضحايا في أسواق الوسطاء الإجراميين.
وفي السياق ذاته، كشفت CERT-EU عن رصد مهاجمين يستخدمون أوامر مشفرة بصيغة Base64 داخل حقل User-Agent لطلبات HTTP. وبعد فك تشفير الأوامر وتنفيذها، يتم تعديل إعدادات الخادم وتفعيل محرك PHP ثم إسقاط أبواب خلفية يمكن الوصول إليها عبر الإنترنت.
وتوضح الإحصائيات التي نشرتها شركة Censys حجم المخاطر المحتملة، إذ يوجد أكثر من 42 ألف مضيف Host وما يزيد على 323 ألف خدمة ويب تعتمد على NetScaler ADC أو NetScaler Gateway حول العالم. وتتصدر الولايات المتحدة القائمة بأكثر من 13 ألف مضيف، تليها ألمانيا ثم هولندا والمملكة المتحدة وسويسرا، بينما تستضيف منصات Microsoft وAmazon آلاف الأجهزة الافتراضية القائمة على NetScaler داخل البيئات السحابية.
ويعكس هذا الانتشار الواسع حجم التحدي الذي يواجه المؤسسات حول العالم، خاصة مع استمرار ظهور محاولات الاستغلال النشطة وتعدد الجهات المهاجمة الساعية إلى استغلال ثغرات NetScaler للوصول إلى الشبكات المؤسسية الحساسة.