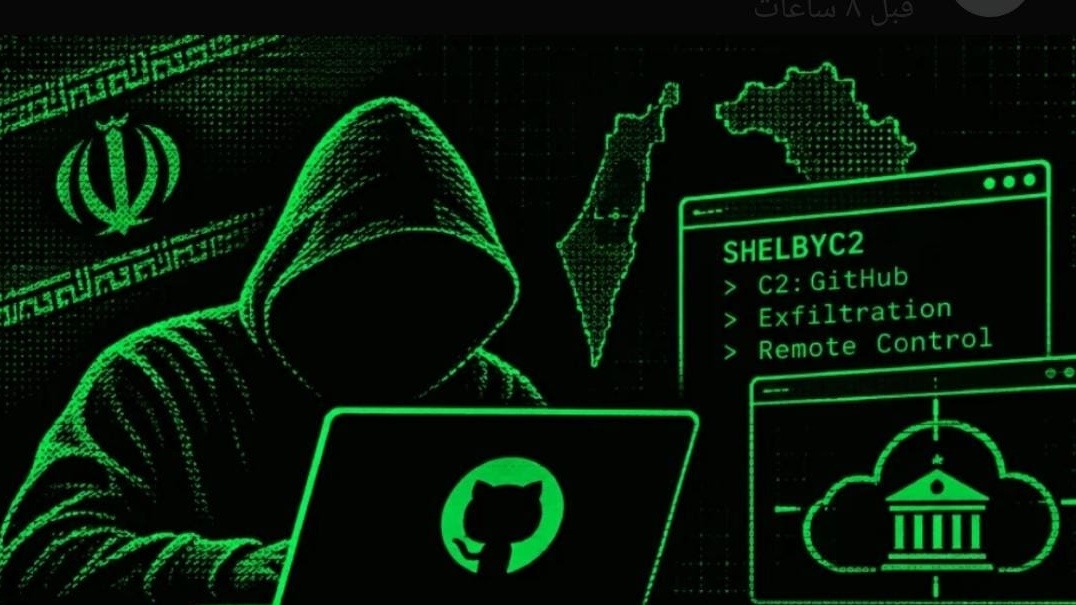
كشف باحثون في مجال الأمن السيبراني عن حملة تجسس إلكتروني نشطة استهدفت شخصيات وجهات حساسة في إسرائيل وإقليم كردستان العراق خلال الفترة الممتدة بين أغسطس وأكتوبر 2026، في إطار عمليات نُسبت إلى مجموعة تهديد مرتبطة بإيران تُعرف باسم “DarkBlinders”، والتي تواصل توسيع نطاق عملياتها الاستخباراتية الرقمية في منطقة الشرق الأوسط.
ووفقاً لتحليل نشرته شركة Dream Research Labs، نجحت الحملة في اختراق شخصية بارزة داخل إسرائيل، كما امتدت آثارها إلى بيئة سحابية حكومية تابعة لإقليم كردستان العراق، ما يعكس مستوى متقدماً من التخطيط والاستهداف الانتقائي الذي يميز عمليات التجسس السيبراني المدعومة من الدول.
وتُعد مجموعة DarkBlinders واحدة من المجموعات التي لفتت انتباه الباحثين خلال العامين الماضيين، إذ تشير التقديرات إلى نشاطها منذ سبتمبر 2024 على الأقل، مع ارتباطها السابق بهجمات استهدفت قطاعات الطيران والاتصالات في كل من العراق والإمارات العربية المتحدة.
الهندسة الاجتماعية بوابة الاختراق الأولى
أظهرت التحقيقات أن المجموعة تواصل الاعتماد بصورة رئيسية على أساليب الهندسة الاجتماعية كمرحلة أولى للوصول إلى الضحايا. وتعتمد هذه الأساليب على رسائل تصيد موجهة بعناية، تهدف إلى إقناع المستهدفين بتنزيل أدوات تبدو شرعية أو زيارة مواقع إلكترونية أعدها المهاجمون مسبقاً.
وتكشف الدراسات السابقة التي أجرتها شركات أمنية مثل Elastic Security Labs وGroup-IB أن سلاسل الهجوم الخاصة بالمجموعة اعتمدت على برمجية تحميل خبيثة تُعرف باسم SHELBYLOADER أو HOTAIR، والتي يتم تشغيلها عبر تقنية DLL Sideloading قبل أن تقوم بتنزيل باب خلفي متقدم يدعى SHELBYC2.
وتتميز هذه البرمجيات الخبيثة باستخدام منصة GitHub كقناة للقيادة والسيطرة، إضافة إلى تنفيذ عمليات سرقة البيانات والتحكم بالأجهزة المصابة عن بعد، وهي تقنية أصبحت شائعة بين جماعات التجسس الحديثة بسبب قدرتها على إخفاء الاتصالات الضارة داخل خدمات موثوقة ومستخدمة على نطاق واسع.
وفي سبتمبر الماضي رصدت شركة Palo Alto Networks حملة أخرى حملت اسم Blinder Tunnel، استخدمت فيها المجموعة هويات مزيفة مرتبطة بقسم تقنية المعلومات في مطارات دبي لاستهداف شخصيات ذات قيمة استخباراتية عالية.
عروض التوظيف الوهمية كسلاح استخباراتي
من أبرز الأساليب التي كشفتها التحقيقات الأخيرة اعتماد المهاجمين على إعلانات توظيف مزيفة صُممت خصيصاً لاستهداف خبراء وتقنيين في المنطقة.
وكان المهاجمون يتواصلون مع الضحايا بعروض عمل مغرية، ثم يطلبون منهم تنزيل تطبيق يحاكي بوابة توظيف احترافية واستكمال استبيان وظيفي. وفي هذه المرحلة لا يتم تنفيذ أي عمليات سرقة بيانات فعلية، بل تُستخدم العملية لبناء الثقة وإضفاء المصداقية على العرض الوظيفي.
بعد ذلك يتلقى الضحية مشروعاً برمجياً مزيفاً من Microsoft Visual Studio على أنه اختبار تقني للوظيفة المقترحة. وما إن يبدأ المستخدم في التعامل معه حتى يتم تفعيل سلسلة معقدة من التقنيات الخبيثة تتضمن AppDomainManager Injection وDLL Sideloading بهدف تثبيت الإصدارات الأحدث من ShelbyLoader وShelbyC2 داخل الجهاز المستهدف.
ويشير الباحثون إلى أن هذه المنهجية تعكس تطوراً واضحاً في أساليب الخداع الإلكتروني، حيث انتقل المهاجمون من الاكتفاء برسائل التصيد التقليدية إلى تنفيذ سيناريوهات متكاملة تستهدف بناء علاقة ثقة طويلة نسبياً مع الضحية قبل تسليم الحمولة الخبيثة.
مواقع حكومية مزيفة وتطبيقات وهمية
رصد الباحثون كذلك استخدام المجموعة لعدد من النطاقات الإلكترونية المزيفة التي تحاكي مواقع حكومية وخدمات بريد إلكتروني ومنصات سحابية معروفة، بهدف جمع بيانات الاعتماد أو دفع المستخدمين إلى تنزيل الملفات المصابة.
ومن بين الأمثلة التي كشفتها الدراسة مواقع مزيفة تحاكي بوابات البريد المؤسسي والخدمات السحابية الحكومية، ما يعزز احتمالية وقوع الموظفين والمسؤولين ضحية لهذه العمليات.
كما أنشأت المجموعة علامات تجارية وهمية بالكامل لتوزيع البرمجيات الخبيثة، من بينها تطبيق مؤتمرات فيديو مزيف يحمل اسم StarkMeet، حيث يؤدي تنزيل التطبيق وتشغيله إلى تثبيت ShelbyLoader V2 ومن ثم الباب الخلفي SHELBYC2.
ويؤكد هذا التوجه أن المجموعة أصبحت تجرب قنوات متعددة لإيصال البرمجيات الخبيثة، بما يشمل اختبارات البرمجة الوهمية وتطبيقات البرامج المزيفة ومواقع الخدمات الحكومية المقلدة.
روابط محتملة مع مجموعات إيرانية أخرى
تشير النتائج الجديدة إلى وجود روابط تقنية وتشغيلية بين DarkBlinders ومجموعات أخرى جرى تعقبها سابقاً مثل UNC5795 وDust Specter.
وكانت مجموعة Dust Specter قد استهدفت مسؤولين حكوميين عراقيين من خلال انتحال هوية وزارة الخارجية العراقية، بينما كشفت التحليلات عن تشابهات في البنية التحتية المستخدمة وأدوات الاختراق وآليات التشغيل.
وبحسب Dream Research Labs، فإن البصمات الرقمية التاريخية للخوادم المستعملة وتداخل قائمة الضحايا ومؤشرات الإسناد المتوفرة تدعم فرضية وجود علاقة تشغيلية بين هذه المجموعات، وربما انتمائها إلى إطار أوسع مرتبط بمجموعة APT34 المعروفة أيضاً باسم OilRig، وهي واحدة من أشهر شبكات التجسس السيبراني المرتبطة بإيران.
ورغم أن الباحثين أكدوا أن مستوى الثقة في هذا الربط لا يزال متوسطاً، فإن المعطيات الحالية تشير إلى تقاطع واضح في المصالح الاستخباراتية والتركيز الجغرافي، خصوصاً فيما يتعلق بالمؤسسات الحكومية العراقية.
خوادم القيادة والسيطرة تنتقل إلى الأراضي الأمريكية
في تطور لافت، كشفت شركة Semperis عن رصد نشاط جديد لمجموعة إيرانية أخرى معروفة باسم Prince of Persia أو Infy، حيث استضافت للمرة الأولى منذ أكثر من عقد أحد خوادم القيادة والسيطرة الخاصة بها داخل الولايات المتحدة.
واستخدمت المجموعة خادماً جديداً يعتقد أنه أُنشئ خلال يوليو 2026 ضمن بنية تحكم مرتبطة ببرمجية Tornado، وهي نسخة مطورة من عائلة Tonnerre الخبيثة.
وتعتمد هذه البرمجية على استغلال ثغرات حديثة للوصول إلى الأنظمة المستهدفة، ثم استخدام بروتوكول HTTPS إلى جانب واجهة Telegram API لتبادل الأوامر والبيانات مع المشغلين.
ويرى خبراء الأمن أن اختيار الأراضي الأمريكية لاستضافة خوادم التحكم يمثل تحولاً غير معتاد في تكتيكات المجموعات المرتبطة بطهران، خاصة في ظل التوترات الجيوسياسية المتصاعدة، وهو ما قد يشير إلى سعي تلك الجهات للاستفادة من مواقع استضافة أقل إثارة للشبهات بالنسبة لبعض الضحايا أو مزودي خدمات الإنترنت.
كما أظهرت البيانات التي جمعتها Semperis خلال الأشهر الستة الماضية أن عدد الضحايا ما زال محدوداً نسبياً، الأمر الذي يرجح استمرار اعتماد هذه المجموعات على عمليات التجسس النوعية والاستهداف عالي الدقة بدلاً من الحملات واسعة النطاق.